Die Behördenportale sind zurück im Netz, die großen Hoster haben aktualisiert. Für Webseiten ist die PHP-Lücke abgearbeitet. Für die Geräte, die bei dir zu Hause stehen, fängt es gerade erst an – und das wichtigste davon ist der Router.
Dabei geht es nicht nur um die Frage, ob der Router selbst die Lücke hat. Sondern um etwas, das die meisten übersehen: Dein Router entscheidet, ob die anderen verwundbaren Geräte im Haus überhaupt aus dem Internet erreichbar sind.
Warum in einem Router eine Webseite steckt
Du bedienst deinen Router über den Browser. Du tippst eine Adresse ein, siehst ein Anmeldefenster, klickst dich durch Menüs. Damit das funktioniert, läuft in dem Kasten ein kleiner Webserver.
Welche Software der benutzt, hängt vom Hersteller ab. Manche setzen auf PHP – genau die Software, wegen der diese Woche Städte ihre Seiten abgeschaltet haben. Technisch ist so ein Gerät dann nichts anderes als eine kleine Webseite, die bei dir im Flur hängt. Mit demselben Problem.
Welche Router-Systeme wirklich betroffen waren
Die niederländische Cyber-Behörde NCSC führt die maßgebliche Liste betroffener Produkte, aktuell über 750 Einträge. Drei Router- und Firewall-Systeme stehen darauf – und alle drei haben bereits Korrekturen:
pfSense von Netgate, verbreitet in kleinen Betrieben und bei ambitionierten Heimnetzen. Hier gibt es einen Haken, der leicht übersehen wird: Bestehende Installationen brauchen das Paket-Update über die Kommandozeile. Ein Klick auf „Update“ in der Oberfläche reicht nicht.
OPNsense, der zweite große Vertreter dieser Klasse, hat einen Hotfix veröffentlicht. Auch hier ein Hinweis des Herstellers, den man kennen sollte: Den Hotfix einspielen, selbst wenn die angezeigte Versionsnummer schon zu stimmen scheint.
OpenWrt, die freie Router-Software, hat die Korrektur in die Paketquellen übernommen. Betroffen bist du dort nur, wenn du PHP selbst nachinstalliert hast – ohne das Paket ist das Thema für dich erledigt.
Und dein ganz normaler Heimrouter?
Jetzt die Frage, die die meisten wirklich interessiert: Was ist mit der Fritzbox, dem Speedport, der Vodafone Station, dem TP-Link aus dem Elektromarkt?
Die ehrliche Antwort: Kein einziger dieser Hersteller steht auf der Liste der niederländischen Behörde. Von AVM, dem Berliner Hersteller der Fritzbox, ist bislang keine Sicherheitsmeldung zu den PHP-Lücken bekannt. Es kursiert eine Herstellerübersicht, die auch Netgear, TP-Link, D-Link und andere nennt – die stammt allerdings aus einer Sammlung von Fachleuten in sozialen Netzwerken, nicht aus Herstellerbestätigungen.
Übersetzt heißt das: kein Hinweis auf eine Betroffenheit, aber auch keine ausdrückliche Entwarnung. Wer Gewissheit will, schaut auf die Seite seines Herstellers.
Der Punkt, auf den es wirklich ankommt
Und damit zu dem Teil, der unabhängig von dieser Lücke gilt und den du heute Abend in zehn Minuten erledigen kannst.
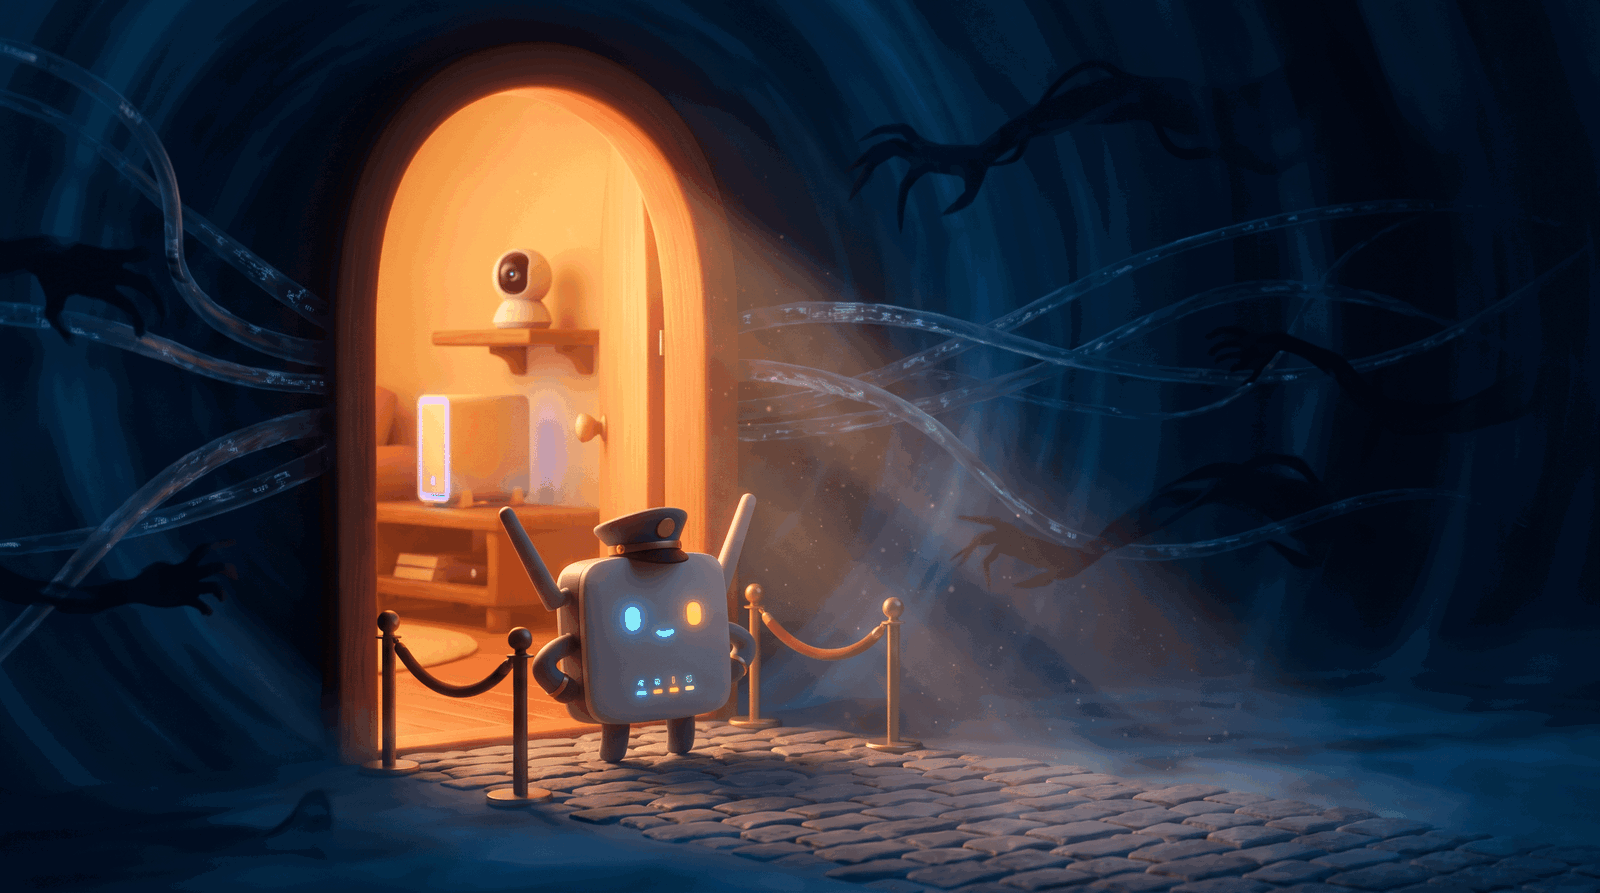
Dein Router ist weniger ein mögliches Opfer als ein Türsteher. Alles, was bei dir im Netz hängt – der Netzwerkspeicher mit den Familienfotos, die Überwachungskamera, der kleine Server unterm Schreibtisch –, ist aus dem Internet nur dann erreichbar, wenn der Router eine Tür dafür geöffnet hat.
Und genau da liegt das Risiko dieser Woche. Ein Netzwerkspeicher von QNAP ist bestätigt verwundbar, eine korrigierte Firmware gibt es für mehrere Modelle noch gar nicht. Steht das Gerät nur in deinem WLAN, ist das ärgerlich, aber harmlos: Von außen kommt niemand heran. Ist dagegen eine Tür offen, steht ein ungepatchtes Gerät im Internet – und automatische Suchprogramme klopfen gerade millionenfach an solche Türen.
So prüfst du das
Drei Dinge, in jedem Router-Menü unter ähnlichen Namen zu finden:
Portfreigaben. Je nach Hersteller heißen sie „Portfreigabe“, „Port-Weiterleitung“, „Virtual Server“ oder „NAT“. Dort steht, welche Geräte von außen erreichbar sind. Geh die Liste durch. Alles, was du nicht zuordnen kannst oder nicht mehr brauchst, löschst du. Im Zweifel: raus damit. Wenn etwas nicht mehr funktioniert, merkst du es und kannst es gezielt wieder freigeben.
UPnP. Hinter der Abkürzung steckt eine Bequemlichkeitsfunktion: Geräte dürfen sich ihre Tür nach außen selbst öffnen, ohne dass du gefragt wirst. Praktisch für Spielekonsolen, unschön für alles andere – weil du nicht mitbekommst, was da aufgemacht wurde. Wer UPnP abschaltet, sollte wissen, dass danach einzelne Dienste nachjustiert werden müssen. Dafür entscheidest du wieder selbst, was offen ist.
Fernzugriff. Viele Router bieten an, dass du von unterwegs auf dein Heimnetz kommst – oft mit einem griffigen Markennamen. Das ist eine Tür zu deinem Netz, und zwar eine dauerhafte. Wenn du sie nicht regelmäßig nutzt, schalte sie ab. Wenn doch, dann mit einem langen, einmaligen Passwort und Zwei-Faktor-Anmeldung, falls der Hersteller das anbietet.
Der Router, der nie wieder ein Update bekommt
Noch ein Punkt, den dieser Fall schön zeigt. Bei einer Webseite spielt der Hoster ein Update ein, fertig. Bei einem Gerät muss der Hersteller erst eine neue Firmware bauen, testen und ausliefern.
Und manchmal passiert das nie. Synology hat für ein älteres PHP-Paket klargestellt: Es wird keine Korrektur geben, das Paket ist am Ende seiner Laufzeit. Bei Routern ist das noch häufiger. Ein Gerät, das vor sechs Jahren gekauft wurde und seit drei Jahren keine Firmware mehr gesehen hat, bekommt auch für diese Lücke keine.
Deshalb lohnt der Blick in die Update-Einstellungen: Wann kam die letzte Firmware? Lassen sich automatische Updates einschalten? Und wenn der Hersteller den Support eingestellt hat – ist es Zeit für ein neues Gerät?
Was du mitnehmen solltest
Die PHP-Lücke verschwindet aus den Nachrichten, sobald die großen Seiten wieder laufen. In den Geräten bleibt sie länger, bei manchen für immer.
Der gute Teil: Du musst nicht jedes Gerät im Haus verstehen. Es reicht, den Türsteher zu kontrollieren. Ein Heimnetz ohne offene Portfreigaben, ohne UPnP und ohne ungenutzten Fernzugriff übersteht auch die nächste Lücke dieser Art – und es wird eine nächste geben.